
Kişisel veriler sızdırıldığında ilk 24 saatte yapılacak en önemli işler; olayın gerçekliğini doğrulamak, kritik hesapları korumak, şifreleri değiştirmek ve kanıtları saklamaktır. Panikle gelen bağlantılara tıklamak veya tüm hesaplarda aynı anda rastgele işlem yapmak yerine aşağıdaki sırayı izlemek zararı sınırlamaya yardımcı olur.
İlk saat: Sızıntının gerçekten yaşandığını doğrulayın
Bir veri sızıntısı bildirimi e-posta, SMS, sosyal medya paylaşımı ya da haber yoluyla ulaşabilir. Önce mesajın kaynağını kontrol edin. Kurumun resmî internet sitesini tarayıcıya adresi kendiniz yazarak açın; bildirimin içindeki bağlantıya doğrudan tıklamayın. Kurumun müşteri hizmetleri veya güvenlik duyurusu üzerinden olayın kapsamını teyit edin.
Sızıntı iddiası yalnızca kullanıcı adı ve e-posta adreslerini mi, yoksa telefon, adres, kimlik bilgisi, finansal veri veya parola gibi daha hassas bilgileri mi içeriyor, bunu ayırın. Ele geçirilen veri türü, sonraki müdahalenin önceliğini belirler. Parola veya finansal veri söz konusuysa hesap güvenliği bekletilmemelidir.
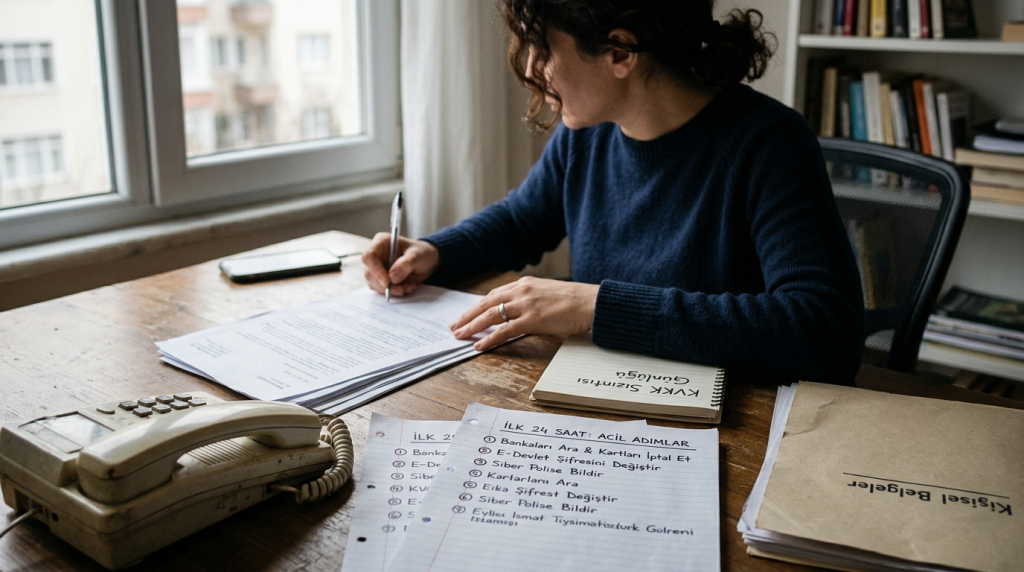
İlk 24 saatte uygulanacak öncelik sırası
| Öncelik | Yapılacak işlem | Neden önemli? |
|---|---|---|
| 1 | Sızıntı bildirimini ve olayın kaynağını doğrulamak | Sahte uyarı ve oltalama girişimlerini ayırır. |
| 2 | E-posta hesabının parolasını değiştirmek | E-posta hesabı, diğer hesapların parola sıfırlama merkezi olabilir. |
| 3 | Aynı parolayı kullanan hesapları korumak | Parola tekrar kullanımı zincirleme hesap ele geçirmesine yol açabilir. |
| 4 | İki aşamalı doğrulamayı etkinleştirmek | Çalınan parolanın tek başına kullanılmasını zorlaştırır. |
| 5 | Banka ve ödeme hesaplarını kontrol etmek | Yetkisiz işlem veya yeni dolandırıcılık girişimleri erken fark edilir. |
| 6 | Kanıtları saklamak ve resmî bildirim yollarını incelemek | Başvuru ve itiraz sürecinde olayın belgelenmesini sağlar. |
Şifreleri rastgele değil, risk sırasına göre değiştirin
İlk değiştirilecek parola e-posta hesabına ait olmalıdır. Çünkü e-posta hesabına erişen biri, alışveriş, sosyal medya, bulut depolama ve diğer hizmetlerde parola sıfırlama bağlantısı talep edebilir. Yeni parola daha önce başka bir hizmette kullanılmamalı, tahmin edilebilir kişisel bilgiler içermemeli ve mümkünse parola yöneticisiyle oluşturulmalıdır.
Kişisel veriler sızdırıldığında yalnızca sızıntının yaşandığı platformun parolasını değiştirmek yeterli değildir. Aynı parolayı kullandığınız diğer hesapları da tek tek değiştirin. Hesap ayarlarında açık oturumları, tanınmayan cihazları ve bağlı üçüncü taraf uygulamaları kontrol ederek şüpheli erişimleri sonlandırın.
İki aşamalı doğrulama ve kurtarma bilgilerini kontrol edin
İki aşamalı doğrulama kapalıysa kritik hesaplarda etkinleştirin. Uygulama tabanlı doğrulama veya güvenlik anahtarı, yalnızca SMS koduna dayanan yöntemlere göre bazı saldırı türlerine karşı daha güçlü koruma sağlayabilir. Ancak telefon numarası da sızıntıda yer alıyorsa SMS kodlarının tek güvenlik katmanı olarak bırakılmaması daha doğru olur.
Kurtarma e-posta adresinin ve telefon numarasının size ait olduğunu doğrulayın. Tanımadığınız kurtarma bilgilerini kaldırın. Hesapta yeni bir e-posta yönlendirme kuralı, bilinmeyen cihaz veya şüpheli uygulama izni bulunup bulunmadığını da inceleyin.
Banka, kart ve telefon hattı için ayrı kontrol yapın
Sızıntıda kart, banka hesabı, kimlik veya telefon bilgileri bulunuyorsa bankanızın resmî iletişim kanalından destek alın. Hesap hareketlerini, kayıtlı alıcıları, otomatik ödeme talimatlarını ve kart işlemlerini kontrol edin. Tanımadığınız işlem varsa bankanın dolandırıcılık birimine hemen bildirin; kartın geçici olarak kapatılması veya yenilenmesi gerekip gerekmediğini sorun.
Telefon numarası ele geçirilmişse hattın başka bir SIM karta taşınıp taşınmadığına dikkat edin. Telefonun aniden şebeke dışı kalması, doğrulama mesajlarının ulaşmaması veya operatörden beklenmeyen bildirim gelmesi SIM değişikliği belirtisi olabilir. Böyle bir durumda operatörle resmî kanaldan görüşün ve banka hesaplarınızı ayrıca kontrol edin.
Sahte destek mesajlarına ve ikinci dalga dolandırıcılığa dikkat edin
Veri sızıntısından sonra saldırganlar, olaydan haberdar olan kişilere güven veren sahte mesajlar gönderebilir. “Hesabınızı kurtarmak için giriş yapın”, “Kimlik doğrulaması gerekiyor” veya “Tazminat başvurusu için ücret yatırın” gibi ifadelerle gelen bağlantılar dikkatle incelenmelidir. Kurum sizden parola, tek kullanımlık kod veya kart şifresi isterse mesajı kapatıp kuruma kendiniz ulaşıp doğrulama yapın.
- Mesajdaki bağlantıyı açmadan gönderen adresini kontrol edin.
- Tek kullanımlık doğrulama kodunu hiç kimseyle paylaşmayın.
- Şüpheli dosyaları indirmeyin ve uzak erişim uygulaması kurmayın.
- Telefon görüşmesinde baskı kuruluyorsa işlemi sonlandırıp resmî numarayı kendiniz arayın.
Kanıtları silmeden saklayın
Sızıntıyla ilgili e-posta, SMS, ekran görüntüsü, tarih-saat bilgisi, şüpheli giriş bildirimi ve banka hareketlerini saklayın. Mesajları yalnızca ekran görüntüsü olarak değil, mümkünse orijinal e-posta bilgileriyle birlikte koruyun. Şüpheli bağlantının adresini açmadan not edin. Hesabınızı kurtarmak için yapılan işlemlerin tarihini ve hangi kurumla görüştüğünüzü kısa bir kayıt hâlinde tutun.
Kanıtları saklamak, hem hizmet sağlayıcıyla yapılacak görüşmede hem de olası resmî başvurularda olayın ne zaman ve nasıl fark edildiğini anlatmayı kolaylaştırır. Saldırganla yazışmaya devam etmek veya tehdit içeren mesajları yanıtlamak yerine kayıtları korumak daha güvenlidir.
Resmî başvuru seçeneklerini değerlendirin
Veri sorumlusu olan kurumdan olayın kapsamını, etkilenen veri türlerini ve alınan önlemleri öğrenmeye çalışın. Kişisel verilerin hukuka aykırı biçimde işlendiğini veya gerekli bilgilendirmenin yapılmadığını düşünüyorsanız, ilgili kuruma başvuru ve Kişisel Verileri Koruma Kurumu nezdindeki başvuru yollarını inceleyebilirsiniz. Başvurularda olayın tarihi, kurumla yapılan yazışmalar ve saklanan kanıtlar önem taşır.
Kimlik hırsızlığı, tehdit, hesabın ele geçirilmesi veya maddi kayıp şüphesi varsa kolluk birimlerine ya da adli makamlara başvurulması gerekebilir. Finansal kayıp oluştuysa bankaya yapılan bildirimin kayıt numarasını saklayın. Hukuki sürecin ayrıntıları olayın niteliğine göre değişebileceği için ciddi zarar durumunda uzman hukuki destek alınması yerinde olur.
İlk 24 saatten sonra güvenliği kalıcı hâle getirin
Parola değişikliğiyle süreç bitmez. Kullanmadığınız hesapları kapatın, eski kurtarma bilgilerini güncelleyin, cihaz ve tarayıcı güncellemelerini yükleyin. Önemli hesaplarda giriş bildirimlerini açık tutun. Her hizmette farklı parola kullanmak, bir platformdaki sızıntının diğer hesaplara taşınmasını engelleyen en etkili temel adımlardan biridir.
Kişisel veriler sızdırıldığında amaç yalnızca hesabı yeniden kullanıma açmak değil, saldırganın aynı bilgilerle kurabileceği sonraki temasları da önlemektir. Doğrulama, kritik hesapların korunması, finansal kontrol, kanıtların saklanması ve resmî bildirim sırasını korumak; ilk gün içinde alınabilecek en somut önlemlerdir.